
Kiểm Thử Xâm Nhập Bảo Vệ Doanh Nghiệp Của Bạn
Đội ngũ CISSP và OSCP tìm ra lỗ hổng mà công cụ quét bỏ sót, với báo cáo được auditor SOC 2, ISO 27001 và PCI-DSS chấp nhận.
Các Đánh Giá Bảo Mật Nổi Bật
Kết quả từ các dự án gần đây
Dịch Vụ Kiểm Thử Xâm Nhập
Kiểm thử thủ công bởi chuyên gia cho mọi bề mặt tấn công
Ứng Dụng Web
Lỗi logic nghiệp vụ, bỏ qua xác thực và leo thang đặc quyền mà DAST bỏ sót, xác nhận thủ công và chấm điểm CVSS.
Ứng Dụng Mobile
Phân tích binary iOS & Android, lưu trữ dữ liệu không an toàn, bypass certificate pinning và lỗi liên ứng dụng.
Kiểm Thử API
REST, GraphQL & SOAP được kiểm thử BOLA, mass assignment và OWASP API Top 10.
Hạ Tầng Mạng
Vành đai bên ngoài, lateral movement nội bộ, quy tắc firewall và phân đoạn mạng.
Bảo Mật Cloud
Review AWS, Azure & GCP: leo thang IAM, bucket công khai, security group quá rộng, lộ metadata.
Kubernetes
Cấu hình sai RBAC, lateral movement pod-to-pod, privileged container và kiểm soát truy cập etcd.
LLM / AI Security
Prompt injection, indirect injection qua RAG pipeline, khai thác dữ liệu huấn luyện và jailbreak system prompt.
Quy Trình & Deliverables
Chuẩn OWASP & PTES, từ khởi động đến xác nhận đã khắc phục
Khởi Động & Phạm Vi
Ngày 1Tài liệu hóa phạm vi và cấu hình môi trường để bắt đầu nhanh.
Trinh Sát & Khai Thác
1-2 TuầnÁnh xạ bề mặt tấn công, khai thác thủ công để xác nhận từng phát hiện.
Báo Cáo
1-2 NgàyBàn giao ba tài liệu bên dưới.
Hỗ Trợ Khắc Phục
Liên tụcChuyên gia hỗ trợ khi fix, kiểm thử lại miễn phí.
Báo Cáo Kỹ Thuật Chi Tiết
Proof-of-concept, chấm điểm CVSS và hướng dẫn khắc phục từng bước cho đội kỹ thuật.
Báo Cáo Tóm Tắt Điều Hành
Tác động kinh doanh và tổng quan rủi ro cho lãnh đạo.
Thư Chứng Nhận
Xác nhận đã pentest cho auditor, khách hàng enterprise và cơ quan quản lý.
Cộng Đồng & Sự Kiện
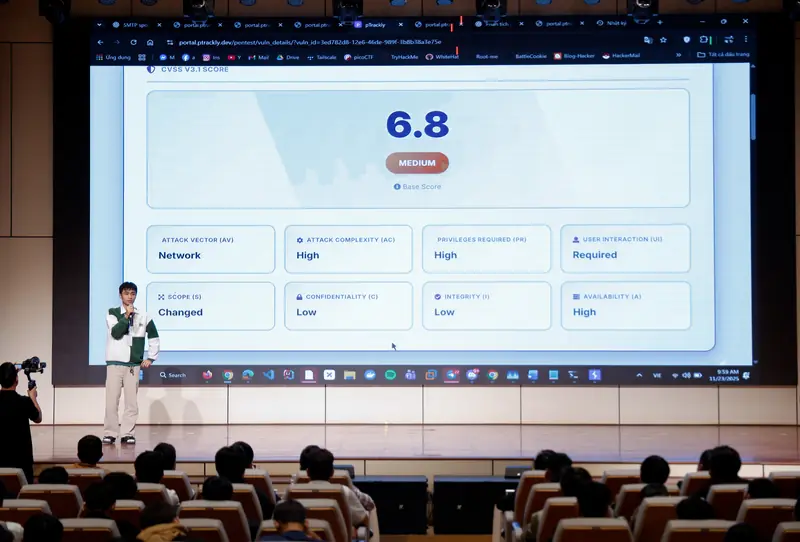
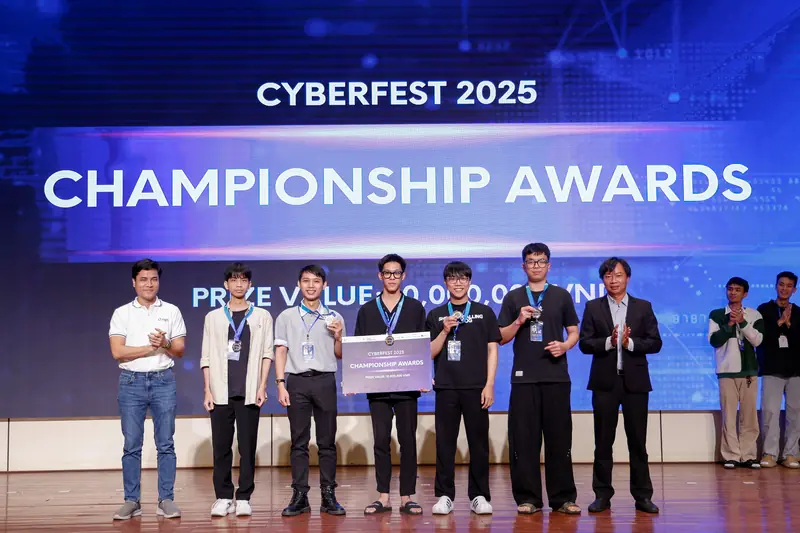
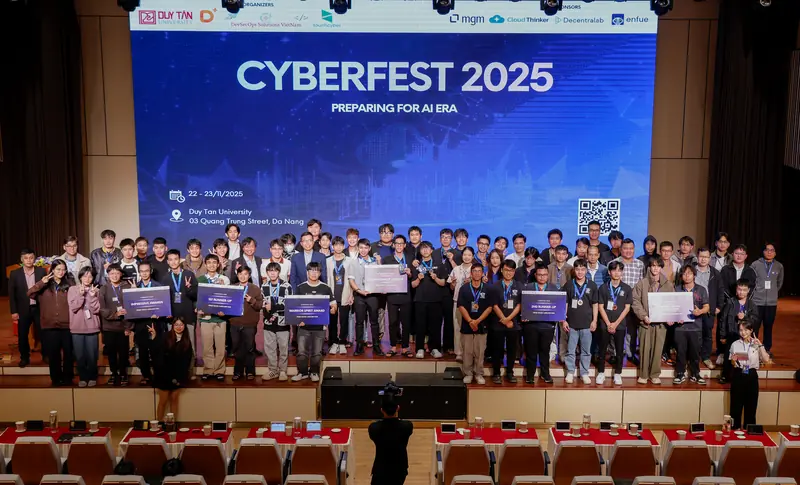
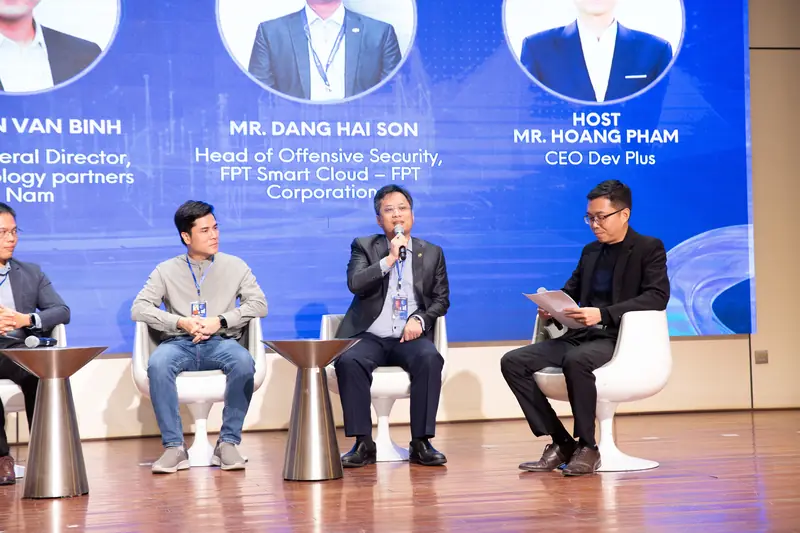
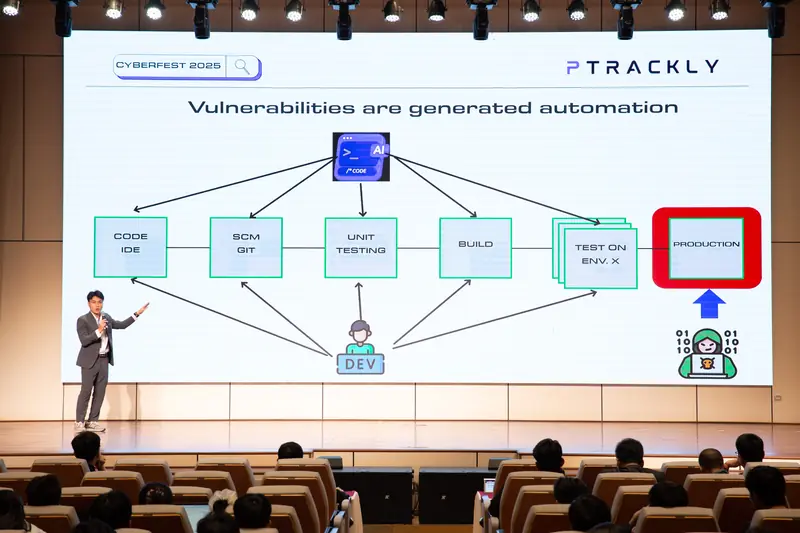
Bug bounty, diễn thuyết hội nghị, công cụ mã nguồn mở và workshop thực hành tại Đông Nam Á
Câu Hỏi Thường Gặp Về Pentest
Phạm vi, chi phí, timeline và compliance
Hầu hết dự án mất 1-2 tuần. Kiểm thử web tập trung mất 5-7 ngày làm việc; đánh giá nhiều hệ thống mất 2-3 tuần. Phát hiện nghiêm trọng được gửi trong vài ngày đầu để bạn khắc phục ngay.
Có. Báo cáo được auditor chấp nhận cho SOC 2, ISO 27001, PCI-DSS và HIPAA, với bằng chứng ánh xạ đến yêu cầu kiểm soát.
Chi phí phụ thuộc vào phạm vi, độ phức tạp, phương pháp kiểm thử và số lượng mục tiêu. Hãy yêu cầu báo giá theo scope để estimate phản ánh đúng hệ thống cần kiểm thử.
Vulnerability scan là quét tự động: nhanh nhưng nhiều false positive và không phát hiện lỗi logic nghiệp vụ. Penetration test là đánh giá thủ công: chuyên gia kết hợp các lỗ hổng và xác nhận khả năng khai thác, tìm ra lỗi bỏ qua xác thực và leo thang đặc quyền mà scanner bỏ lỡ.
VAPT (Vulnerability Assessment and Penetration Testing) kết hợp chiều rộng (đánh giá lỗ hổng có hệ thống) và chiều sâu (khai thác thủ công). Dự án của chúng tôi bao gồm cả hai, mỗi phát hiện đều kèm bằng chứng khai thác.
Có, tại Việt Nam, Singapore và Đông Nam Á. Hầu hết kiểm thử thực hiện từ xa, có tùy chọn on-site cho mạng nội bộ và bảo mật vật lý. Báo cáo đáp ứng yêu cầu của MAS và Luật An ninh mạng Việt Nam.
Sẵn Sàng Bảo Vệ Hạ Tầng Của Bạn?
Nhận báo giá pentest hoặc trao đổi với kỹ sư bảo mật