
ペネトレーションテストで 貴社のビジネスを守る
CISSP・OSCP 認定のテスターが、スキャナーでは見つからない脆弱性を発見します。レポートは SOC 2・ISO 27001・PCI-DSS の監査人に受け入れられています。
ペネトレーションテストサービス
貴社が公開するあらゆる攻撃対象領域を、専門家が手動でテスト
Web アプリケーション
DAST ツールでは見つからないビジネスロジックの欠陥、認証回避、権限昇格を手動で検証し、CVSS でスコアリングします。
モバイルアプリケーション
iOS・Android のバイナリ解析、安全でないデータ保存、証明書ピンニングの回避、アプリ間連携の欠陥。
API テスト
REST・GraphQL・SOAP を対象に、BOLA、マスアサインメント、OWASP API Top 10 をテストします。
ネットワークインフラ
外部境界、内部でのラテラルムーブメント、ファイアウォールルール、ネットワークセグメンテーション。
クラウドセキュリティ
AWS・Azure・GCP のレビュー:IAM の権限昇格、公開バケット、過度に開放されたセキュリティグループ、メタデータの露出。
Kubernetes
RBAC の設定ミス、Pod 間のラテラルムーブメント、特権コンテナ、etcd のアクセス制御。
LLM / AI セキュリティ
プロンプトインジェクション、RAG パイプライン経由の間接インジェクション、学習データの抽出、システムプロンプトのジェイルブレイク。
プロセスと成果物
OWASP・PTES に準拠。キックオフから修正の確認まで
範囲の決定と準備
1 日目範囲を文書化し、環境を設定して、すぐにテストを開始できるようにします。
偵察と攻撃
1〜2 週間攻撃対象領域を洗い出し、手動の攻撃ですべての指摘事項を検証します。
レポート作成
1〜2 日指摘事項を以下の 3 種類のドキュメントで納品します。
是正支援
継続修正作業中は専門家がサポートし、再テストを無償で実施します。
技術レポート
エンジニア向けに、概念実証(PoC)、CVSS スコア、段階的な是正手順を記載します。
エグゼクティブサマリー
経営層向けに、ビジネスへの影響とリスクの概要をまとめます。
診断実施証明書(Letter of Attestation)
監査人、エンタープライズの顧客、規制当局に対してテストの実施を証明します。
コミュニティとイベント
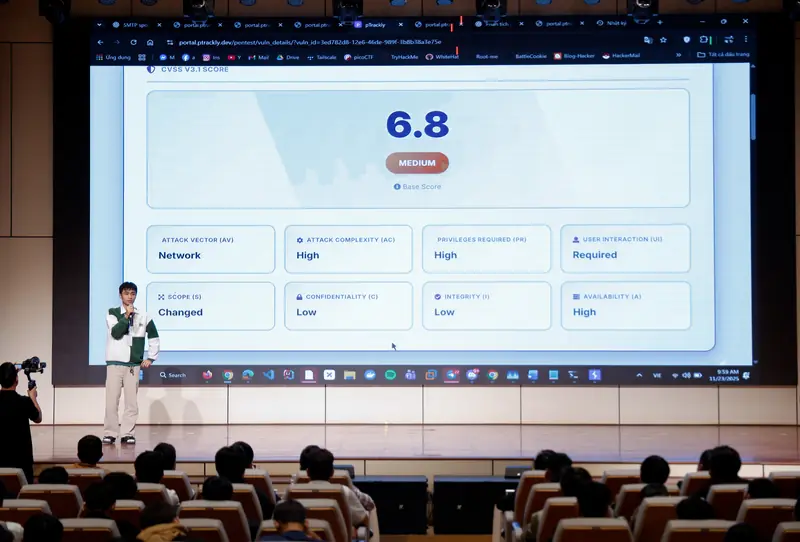
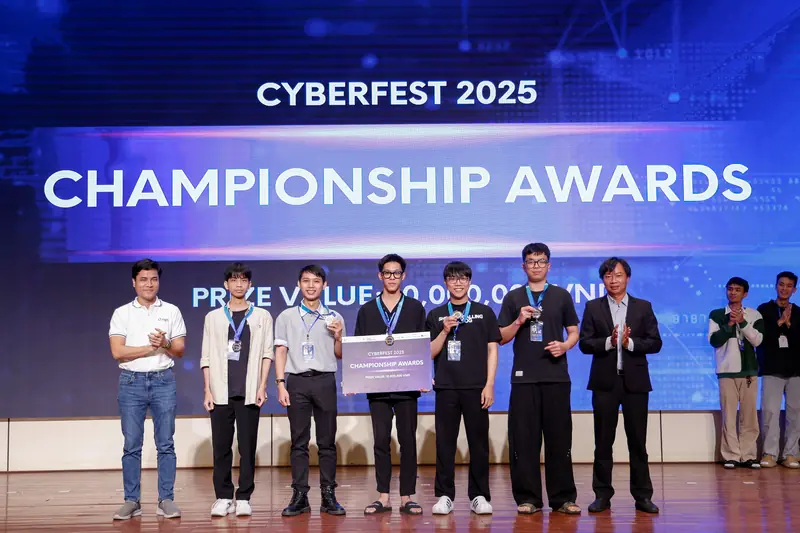
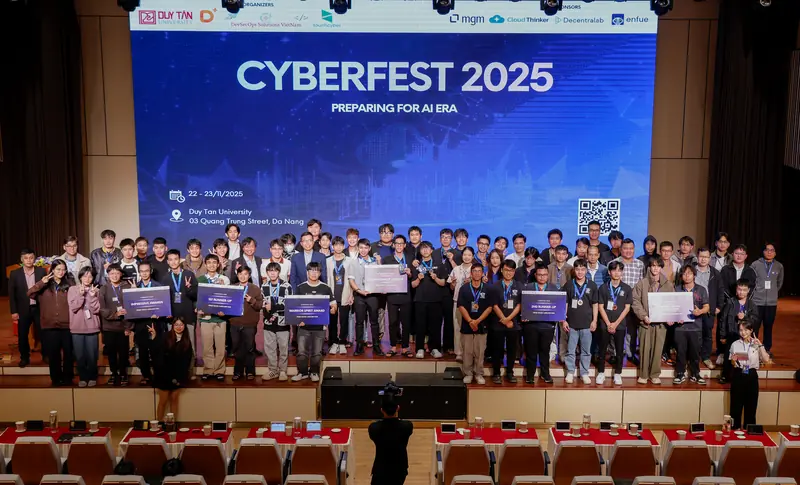
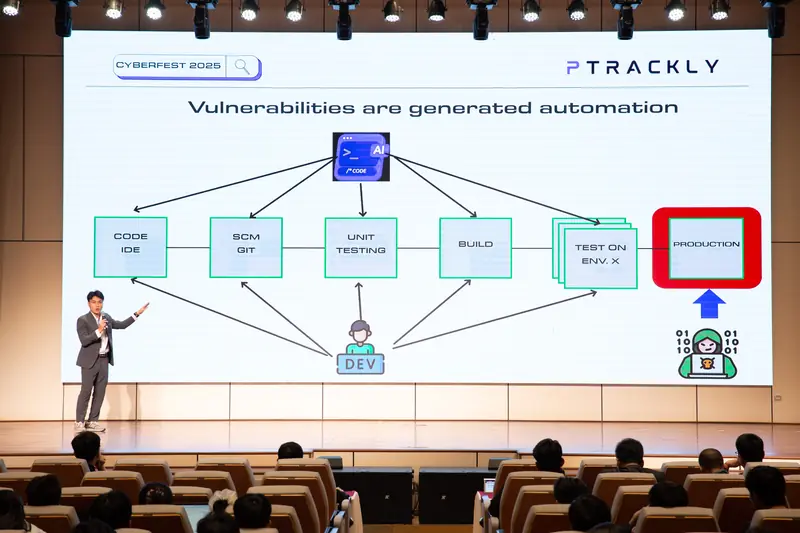
東南アジアでのバグバウンティ、カンファレンス登壇、オープンソースツール、ハンズオンワークショップ
ペネトレーションテストに関するよくある質問
範囲、費用、期間、コンプライアンス
多くの場合 1〜2 週間です。対象を絞った Web アプリのテストは 5〜7 営業日、複数システムの診断は 2〜3 週間かかります。緊急度の高い指摘事項は最初の数日以内に共有するため、すぐに是正に着手できます。
はい。レポートは SOC 2、ISO 27001、PCI-DSS、HIPAA の監査人に受け入れられており、エビデンスはコントロール要件に対応付けられています。
費用は範囲、複雑さ、テスト手法、対象の数によって異なります。実際にテストするシステムに合った見積もりとなるよう、範囲を定めたうえでお見積もりをご依頼ください。
脆弱性スキャンは自動で行われます。高速ですが誤検知が多く、ビジネスロジックの問題は検出できません。ペネトレーションテストは手動で行います。専門家が複数の脆弱性を組み合わせて悪用可能性を検証し、スキャナーでは見つからない認証回避や権限昇格を発見します。
VAPT(Vulnerability Assessment and Penetration Testing)は、網羅性(体系的な脆弱性診断)と深さ(手動での攻撃)を組み合わせたものです。当社の案件では両方を実施し、すべての指摘事項に攻撃の実証エビデンスを添付します。
はい、ベトナム、シンガポール、東南アジア全域で提供しています。テストの大半はリモートで実施し、内部ネットワークや物理的な診断にはオンサイトでの対応も可能です。レポートは MAS およびベトナムのサイバーセキュリティ法の要件を満たしています。
インフラのセキュリティを強化しませんか?
ペネトレーションテストの見積もりを依頼するか、セキュリティエンジニアにご相談ください